クレジットカードの不正利用はどう対策する?手口やリスクも解説
経済産業省「2025年のキャッシュレス決済比率を算出しました」によると、クレジットカード決済はキャッシュレス決済の約8割を占めます。その分、不正利用による被害も高い水準が続いており、一般社団法人日本クレジット協会の調査「クレジットカード不正利用被害の集計結果について」では、2023~2025年の不正利用被害額が500億円を超えているという結果が出ています。
こうした被害は、ユーザーの不注意にとどまらず、ECサイト(ネットショップ)の事業者側のセキュリティ対策の不備によって発生するケースも少なくありません。不正利用が発覚すれば、チャージバックによる金銭的損失や、ブランドへの信頼低下といった深刻な影響が、事業者に直接降りかかります。
この記事では、クレジットカードの不正利用の手口と原因、対策を怠ったことによるリスクのほか、不正利用対策について解説します。
<この記事でわかること>
・クレジットカードの不正利用における代表的な6つの手口
・チャージバックによる金銭的損失や社会的信用の低下など、対策を怠った場合のリスク
・カード情報の非保持化、PCI DSS準拠、3Dセキュア2.0の導入など7つの不正利用対策
クレジットカードの不正利用における6つの手口
クレジットカードの不正利用は、大きく6つの手口に分けられます。ここでは、代表的な6つの手口について解説します。
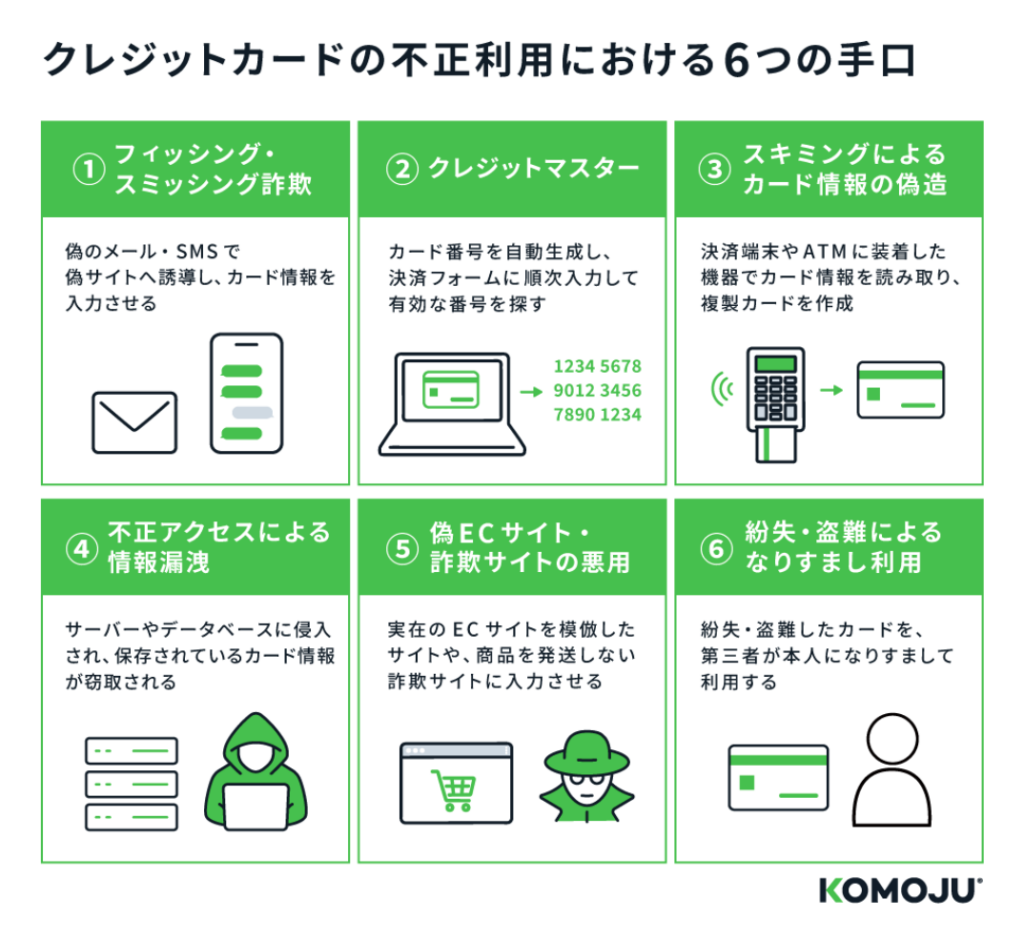
フィッシング・スミッシング詐欺
フィッシング・スミッシング詐欺とは、金融機関やECサイトを装った偽のメール・SMSでユーザーを偽サイトへ誘導し、カード情報を入力させる手口です。
メールを使うものをフィッシング、SMS(ショートメッセージサービス)を使うものをスミッシングと呼びます。「カードのご利用を一時停止しました」「お届け先住所に不備があります」など不安をあおる文面で、正規サイトとそっくりな入力画面へ誘導するのが典型的なパターンです。
EC事業者にとって深刻なのは、自社ブランドを騙るなりすましメールが横行するケースです。自社が送信していないメールであっても、ユーザーに誤った認識が広がれば、ブランドへの信頼低下にもつながってしまいます。
クレジットマスター
クレジットマスターとは、生成可能なカード番号の組み合わせをプログラムで自動生成し、ECサイトの決済フォームに順次入力して有効な番号を探し出す手口です。
狙われやすいのは、決済や入力の試行回数に制限を設けていないECサイトです。番号を試す「場」として自社の決済フォームが使われるため、短時間に大量の決済エラーが発生します。有効な番号が割り出されたあとに別のサイトで不正利用され、自社が最初の踏み台になっていたと後から判明するケースもあります。
スキミングによるカード情報の偽造
スキミングとは、店舗の決済端末やATMに装着した機器でカード情報を読み取り、その情報をもとに複製カードを作成する手口です。
実店舗とECサイトを併営している事業者の場合、対面決済の端末管理体制が問われます。自社の端末が起点となった被害が、結果的に自社のオンライン売上にも跳ね返る構図になります。
不正アクセスによる情報漏洩
不正アクセスによる情報漏洩とは、ECサイトのサーバーやデータベースに外部から侵入され、保存されているカード情報が窃取される手口です。
リスクが高いのは、カード情報の非保持化やPCI DSSへの準拠が講じられていないサイトです。自社サーバーにカード番号を保存している状態では、侵入されたときの被害範囲が保存件数に比例して広がってしまいます。
▶あわせて読みたい:クレジットカード情報の非保持化とは?対応方法と対応しないリスク
偽ECサイト・詐欺サイトの悪用
偽ECサイト・詐欺サイトの悪用とは、実在するECサイトを模倣したサイトや、商品を発送する実態のない詐欺サイトで、ユーザーにカード情報を入力させる手口です。
EC事業者にとってのリスクは、自社サイトそのものを模倣されるケースです。自社の名前で被害が発生すれば、身に覚えのない注文やカード請求に関する問い合わせが自社に集中します。類似ドメインの取得状況や、自社ブランド名での検索結果を定期的に確認し、なりすまし被害を早期に把握できる体制を整えておく必要があります。
紛失・盗難によるなりすまし利用
紛失・盗難したカードを、第三者が本人になりすまして対面店舗やECサイトで使う手口もあります。
この不正利用が成立しやすいのは、セキュリティコードや3Dセキュアといった追加認証を設けていない決済フローです。券面の情報だけで決済が完了する設計では、カードを使っているのが本人かどうかを確かめる仕組みが存在しないことに注意が必要です。
ユーザーの不注意によるクレジットカード決済での不正利用の原因
クレジットカードの不正利用が発生する代表的な原因は、ユーザー側とEC事業者側それぞれにあります。まずは、ユーザー自身の不注意によってクレジットカード情報の漏えいにつながるケースについて解説します。
クレジットカードを紛失する
カード本体を落としたり置き忘れたりすることで、第三者に利用されるリスクが発生します。特に、署名欄が空欄の場合や、本人確認が徹底されていない店舗では、不正に使われてしまうリスクが高まります。
ICチップが搭載されていないカードを使用する
ICチップのないクレジットカードは、磁気ストライプに固定の情報がそのまま記録されているため、スキマーと呼ばれる機器で情報が簡単に盗み取られてしまいます。また、ICチップがないカードはサイン決済も可能なことから、署名欄の字体をまねされるなど不正利用を引き起こしやすいです。
フィッシングサイトにカード情報を入力する
偽のWebサイトに誘導され、ユーザーがカード番号や有効期限、セキュリティコードなどを入力してしまうことで、カード情報を読み取られる被害もあります。公式サイトとそっくりな画面が用意されていることもあり、被害者が気づきにくいのが特徴です。
カード情報の入力画面を他人にのぞき見される
カフェや公共施設など、人目の多い場所でクレジットカード情報を入力した際に、背後から画面を見られてしまうケースです。店員や警察になりすました人物が、セキュリティチェックと見せかけ、本人の前でカード情報を不正に読み取るケースもあります。
安全性の低いWi-Fiで決済を行う
無料Wi-Fiなど暗号化が施されていないネットワークを使って決済を行うと、通信内容を盗み見られるおそれがあります。SSL対応していないWebサイトの利用も、カード情報が漏えいする可能性が高まります。
事業者の不備によるクレジットカード決済での不正利用の原因
EC事業者が管理するシステムやデータベースに不備がある場合、そこからクレジットカード情報が漏えいする危険性があります。
セキュリティ基準(PCI DSS)を満たしていない
クレジットカード情報を扱うにあたって、業界で定められたデータセキュリティの国際基準「PCI DSS」への準拠が求められます。これに対応していないシステムでは、データの保護体制が不十分であり、情報漏えいリスクが高くなります。
▶︎あわせて読みたい:PCI DSSとは?準拠のメリットや認証取得の方法をわかりやすく解説
Webサイトに脆弱性がある
古いCMSやプラグインの使用、定期的なセキュリティ診断の未実施などによって、Webサイトに脆弱性が残ったまま運用されていると、不正アクセスの標的になります。カード情報に直接アクセスされるケースもあるため、プログラム更新や脆弱性対策は欠かせません。
ユーザー情報の適切な保管・削除を怠る
ユーザーのカード情報や個人情報を必要以上に長期間保存している場合、万が一攻撃を受けた際に被害が拡大しやすくなります。情報の最小化と定期的な削除は、漏えいリスクの軽減につながります。
クレジットカードの不正利用被害額は2025年に510億円
クレジットカードの不正利用被害額は、2025年に510.5億円となりました。
一般社団法人日本クレジット協会「クレジットカード不正利用被害の集計結果について」によると、内訳は偽造被害額が7.2億円、番号盗用被害額が475.4億円、その他不正利用被害額が27.9億円です。被害額の9割以上を番号盗用が占めており、カードそのものを偽造されるよりも、番号だけを盗まれて非対面で使われるケースが被害の中心になっていることがわかります。
被害額は2024年よりも8%の減少に転じましたが、3年連続で500億円を超える状態にあり、事業者側の対策の必要性が下がったわけではありません。番号盗用が被害の大半を占める以上、ECサイトの決済フローや情報管理の設計が、そのまま被害の発生しやすさに影響します。
ECサイト上では、カード番号だけでなく個人情報も盗みのターゲットになり得ます。ブランド品など換金性の高い商品を取り扱っているサイトや、詳細な会員情報を保持しているサイトでは、特に注意が必要です。
事業者がクレジットカードの不正利用対策を怠るリスク
クレジットカードの不正利用が発生した際に、EC事業者がどのようなリスクに直面するのかを解説します。
チャージバックによる金銭的損失
事業者が運営しているECサイト上でクレジットカードの不正利用が発覚すると、事業者は商品代金を返金する「チャージバック」の対応を求められることがあります。チャージバックとは、クレジットカードの利用者が身に覚えがない取引として異議を申し立てた場合に、カード会社が決済を取り消す仕組みです。事業者はその取り消された分の代金をクレジットカード会社に払い戻します。
▼チャージバックの流れ
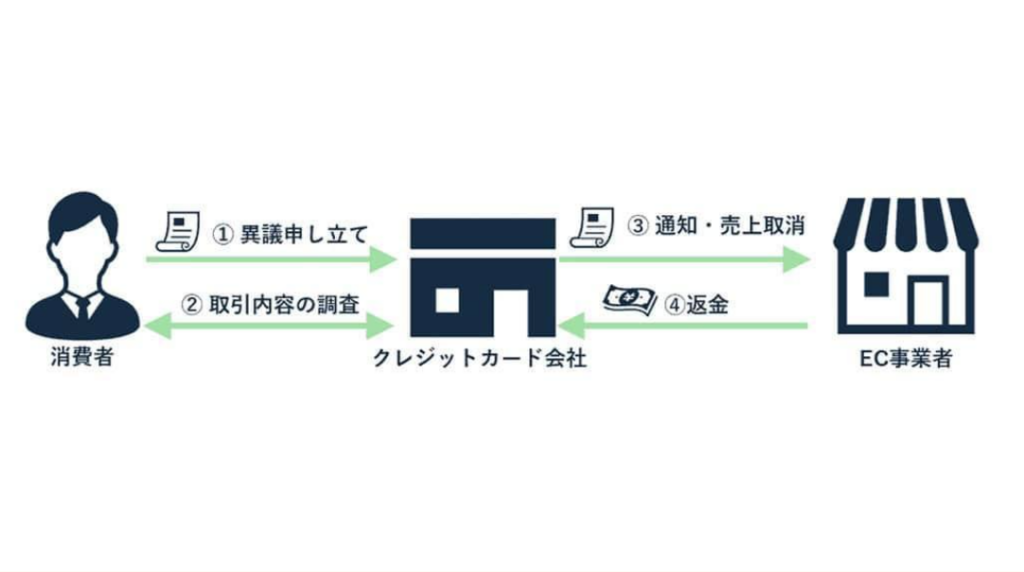
商品がすでに発送済みであっても、事業者側がその金額を負担することになります。このような被害が繰り返されると、決済代行会社やカードブランドから警告を受けたり、取引制限を課されたりすることもあります。
3Dセキュアという本人認証サービスを事業者が導入していれば、不正利用があっても事業者側の責任にはならず、キャンセル分を負担するのは原則として原則としてカード会社です。また、「チャージバック保険」の導入を検討するのもひとつの手段です。あらかじめ保険料を支払うことで、チャージバック発生時の損害が一定額まで補償されます。
「KOMOJU」なら、発生したチャージバックを一元管理できる「チャージバック管理ツール」を備えています。確認・受諾・反証といった一連の対応を画面上で完結できるため、事業者の対応負担を軽減できます。
「KOMOJU」のチャージバック管理ツールについて詳しくは、下記をご覧ください。
チャージバック管理ツールでできること(確認・受諾・反証)
▶︎あわせて読みたい:【EC事業者向け】チャージバックとは?基本的な仕組みから対策まで解説
社会的信用の低下
セキュリティ対策不足によりユーザーに被害が発生すると、良くない評判がSNSや口コミで広まり、社会的信用の低下を招きかねません。顧客離れが加速し、ブランド価値の低下という長期的かつ深刻なダメージを引き起こす可能性があります。
また、個人情報保護委員会「ECサイトへの不正アクセスに関する実態調査」によると、不正アクセス被害を受けた事業者の79%がECサイトの一時停止に踏み切っており、被害は営業機会の損失にも直結しています。停止している期間の損失は、売上が発生しないだけではありません。原因調査や再開に向けた改修に人員を割く必要があり、復旧後も以前の集客水準に戻るまでには時間がかかります。
クレジットカードの不正利用対策7選
クレジットカードの不正利用のリスクを最小限に抑えるには、事業者側の対策が欠かせません。
クレジットカード決済を扱うEC加盟店が必ず確認すべきなのが「クレジットカード・セキュリティガイドライン」です。クレジット取引セキュリティ対策協議会により、2026年3月に6.1版が策定されました。
ここでは、「クレジットカード・セキュリティガイドライン」にある代表的な7つの不正利用対策を紹介します。
カード情報の非保持化
ユーザーのカード情報を自社サーバー上に一切保存しない「非保持化」は、不正利用のリスクを大幅に軽減する手段として推奨されています。カード情報がサイト内に残らなければ、仮に不正アクセスを受けたとしても、情報漏えいの被害を回避できるという考えです。
方法としては決済ページのリンクを貼るリンク型と、決済代行会社によりユーザーから決済サービスへ直接つなげるトークン型があります。近年は、トークン型が主流です。カード情報非保持化をしても万全な対策とは言えないため、定期的にシステムの点検を行うことが求められています。
▶あわせて読みたい:トークン決済とは? クレジットカード情報を保持せず決済可能に
PCI DSSに準拠
PCI DSSとは、クレジットカードの国際的なセキュリティ基準です。EC加盟店はカード番号の非保持化か、PCI DSSへの準拠のどちらかが原則義務付けられているため、カード番号を保持する場合は必ず準拠しなければなりません。認定されるには、訪問審査か自己問診の方法があり、四半期ごとの点検を受けることが必要です。
▶あわせて読みたい:PCI DSSとは?準拠のメリットや認証取得の方法をわかりやすく解説
3Dセキュア2.0の導入
3Dセキュア2.0(本人認証サービス)は、決済時にカード所有者しか知り得ないパスワードなどを入力させることで、第三者によるなりすましを防ぐものです。ワンタイムパスワードや生体認証、合言葉などがあります。2025年3月末をもって導入が義務化されています。
カードの使用履歴から、カード所有者が普段と違った使い方をしたと判断するリスクベース認証の機能も備わっているのが特徴です。リスクが検知された場合は、追加で本人認証が行われます。
▶あわせて読みたい:3Dセキュアとは?仕組みやメリット、利用手順について解説
クレジットカード決済端末のIC化
スキミングによる情報盗用を防ぐため、IC化された決済端末の利用が原則義務付けられています。カード情報を盗み取るのに使われる機器をスキマーといい、コンビニのATMや飲食店のレジなど、日常的な決済の場で仕掛けられることもあります。情報が盗み取られると偽造カードが作られるおそれがあるため、決済端末でもIC化は必須です。
決済端末がIC化されると、情報を暗号化するICチップ付きのクレジットカードのみが利用可能となり、タッチ決済以外は暗証番号の入力が必要となります。
セキュリティコードの確認
セキュリティコード(CVV/CVC)の入力を必須にすることで、カード番号を不正に取得した第三者による利用をある程度防げます。
セキュリティコードは、カード裏面に記載されている数字3桁か、表面の数字4桁のコードで、実際にカードを所持していなければ知ることができません。そのため、情報漏えいによる番号の悪用に対する一定の抑止力となります。
ただし、セキュリティコードも完全ではなく、フィッシング被害などで盗まれるケースもあるため、他の対策と併用することが望まれます。
▶あわせて読みたい:3Dセキュアとは?仕組みやメリット、利用手順について解説
配送先情報の蓄積
ユーザーの過去の配送先情報を蓄積・分析することで、不審な注文を事前に検知できる可能性があります。
たとえば、いつもと異なる都道府県や住所宛てに高額商品を発送する注文が入った場合、発送前にメールや電話で確認したりするなど、本人確認を強化することが可能です。過去に不正利用が発生した配送先や電話番号をブラックリスト化する運用も、再発防止につながります。
不正検知システムの導入
不正検知システムは、AIやルールベースで不正な注文を自動で判別するシステムです。金額や購入回数、IPアドレス、配送先、ブラウザ環境などの情報から、一定のルールをもとに疑わしい取引を自動的に検出します。被害発生時の記録管理やレポート作成も簡略化でき、事業者の業務負担を軽減することも可能です。決済代行サービスとセットで提供されているケースもあります。
▶あわせて読みたい:クレジットカードの不正検知システムとは? 仕組みやメリット、注意点を解説
事業者が不正利用に気づいたときの対応方法

不正利用を早期に見抜くには、注文データをリアルタイムで監視し、異常を察知することが重要です。以下のような兆候があれば、不正利用やボットによる大量注文の可能性があります。
<不正利用の兆候>
・異常に高額、または極端に少額な注文があった
・同じIPアドレスから短時間での連続注文があった
・いつもと異なる配送先への大量注文があった
・ブラウザ言語やアクセス元の国がユーザーと一致しない
・初回注文で複数商品を一度に購入する
不正な注文が疑われる場合、事業者には迅速かつ適切な対応が求められます。ここでは、商品発送の前後に分けて、とるべき対応を解説します。
商品発送前:発送を保留し、ユーザーに注文を確認する
不正利用の疑いがある場合は、商品を発送せずに、購入者本人へ連絡して注文したかどうかを確認しましょう。メールに加えて電話でも本人確認をし、第三者が注文していたことがわかったら、注文のキャンセル手続きを進めるとともに、今後の支払い方法の変更を依頼するのが賢明です。
本人と連絡がつかない場合も、注文をキャンセルするのが無難です。決済前であれば、カードが有効かどうかカード会社に確認するオーソリ(与信枠確保)という作業プロセスを解除することで、キャンセルできます。決済依頼後でも、14日以内であればカード会社にキャンセル依頼が可能です。15日以降は事業者が購入者に直接返金対応を行う必要があります。
なお、本人確認には一定の時間がかかるため、実際には正当な注文だった場合に配送の遅延が発生するリスクもあります。セキュリティ対策のために行っていることを説明するなど、安心して利用できるサイトであるとユーザーに認識してもらえるような工夫が必要です。
商品発送後:カード会社・決済代行会社へ連絡する
すでに商品を発送してしまった場合は、直ちにカード会社や決済代行業者に連絡を取り、対応を確認することが重要です。チャージバックの対象になるか、補償制度が適用されるかどうかは、被害状況や契約内容によって異なります。早期に連絡することで、取引停止や返金手続きなど、事後対応に備えやすくなります。
なお、発送済みの商品を回収できる可能性は極めて低く、配送コストや商品の損失は基本的に事業者側の負担です。また、チャージバックが承認され、ECサイトの本人認証が不十分だと判断された場合は、事業者が商品代金をカード会社に返金しなければなりません。
不正注文を記録・保存する
不正が疑われる注文の情報は詳細に記録・保存しておくことが重要です。カード会社からの問い合わせ対応や警察への相談時に役立つだけでなく、今後のトラブル対応や再発防止のための判断材料にもなります。
注文日時、利用されたIPアドレス、使用されたブラウザの種類・言語設定、購入商品の内容や個数、配送先住所、電話番号、決済情報などを記録しておきましょう。
クレジットカードの不正利用対策でECサイトの信用を高めよう
クレジットカードの不正利用には、フィッシング・スミッシング詐欺やクレジットマスター、不正アクセスによる情報漏洩など、主に6つの手口があります。EC事業者は、カード情報の非保持化やPCI DSSへの準拠、3Dセキュア2.0の導入といった7つの対策を組み合わせて講じなければなりません。
対策を怠れば、チャージバックによる金銭的損失に加え、社会的信用の低下という長期的なダメージを負うことになります。自社の決済フローに追加認証や不正検知の仕組みが備わっているか、あらためて確認してみましょう。
「KOMOJU」では、不正検知システムと「3Dセキュア2.0」を無償で提供しています。クレジットカード業界において世界レベルの最新セキュリティ基準である「PCI DSS LEVEL 1 v4.0」にも完全準拠しているため、事業者が自社でセキュリティ基盤を構築する必要がありません。クレジットカードの不正利用対策には、KOMOJUの利用をぜひご検討ください。
クレジットカードの不正利用対策に関するよくあるご質問
クレジットカードの不正利用対策について、EC事業者から寄せられることが多い質問をQ&A形式でまとめました。対策を検討する際の参考にしてください。
Q1. クレジットカードの不正利用には、どのような手口がありますか?
A. クレジットカードの不正利用は、フィッシング・スミッシング詐欺、クレジットマスター、スキミングによるカード情報の偽造、不正アクセスによる情報漏洩、偽ECサイト・詐欺サイトの悪用、紛失・盗難によるなりすまし利用の6つが代表的です。いずれもカード保有者の不注意だけでなく、ECサイトの決済フォームや会員情報の管理体制といった事業者側の弱点を突く形で成立します。
Q2. EC事業者が講じるべき不正利用対策には何がありますか?
A. EC事業者が講じるべき不正利用対策として、カード情報の非保持化、PCI DSSへの準拠、3Dセキュア2.0の導入、決済端末のIC化、セキュリティコードの確認、配送先情報の蓄積、不正検知システムの導入の7点が挙げられます。複数の対策を組み合わせることで、不正利用のリスクを最小限に抑えられます。
Q3. クレジットカードの不正利用対策を怠ると、事業者にはどのようなリスクがありますか?
A. クレジットカードの不正利用対策を怠った場合、不正利用が発覚した際に事業者が商品代金を返金するチャージバックの金銭的損失に加え、社会的信用の低下というリスクがあります。個人情報保護委員会「ECサイトへの不正アクセスに関する実態調査」によると、不正アクセス被害を受けた事業者の79%がECサイトの一時停止に踏み切っており、営業機会の損失にも直結します。