この記事はKOMOJUが提供しています。
KOMOJU(コモジュ)は個人から世界的大企業まで様々な事業者が利用している日本の決済プラットフォームです。
ECサイトなどでクレジットカード決済を行う際、「本人認証」を行うことでより安全な決済が可能となります。その本人認証サービスとして利用されているのが、「3Dセキュア」です。
3Dセキュアは、安全性の高さから様々なクレジットカード会社で登録が推奨されています。従来使われていた「3Dセキュア1.0」はサービスが終了し、2016年に登場した最新版の「3Dセキュア2.0」が業界のスタンダードです。
今回の記事では、クレジットカード決済の安全性を向上させる3Dセキュアについて仕組みやメリット、注意点を解説していきます。
<この記事でわかること>
- 3Dセキュアとセキュリティコード(CVV)の違い
- 3Dセキュア2.0の仕組みと、旧バージョン(3Dセキュア1.0)との違い・メリット
- 3Dセキュア2.0の導入方法(自社導入/決済代行会社利用)と、導入時の注意点
3Dセキュア(本人認証サービス)とは?
「3Dセキュア」とは、ECサイトなどインターネット上でクレジットカード決済を行う際の本人認証サービスです。クレジットカードを使っているのが本人かどうかを確認するために活用され、第三者のなりすましによる不正利用を防ぎます。
クレジットカード決済の際にカード番号や有効期限の入力をしますが、カードさえあれば所有者本人でなくても入力できてしまいます。また、スキミングで番号を読みとられてしまうこともあり、安全面に課題が残ります。そこで追加で行われるのが、本人認証です。
3Dセキュアによる本人認証の代表的な方法は、以下の通りです。
- 認証パスワードの入力(事前にカード会社に登録したパスワード)
- ワンタイムパスワードの入力(一度だけ使えるパスワードで、登録した携帯電話番号やメールアドレスに本人認証時に送られてくる)
- パーソナルメッセージの入力(事前にカード会社に登録した合言葉)
- 生体認証(顔認証や指紋認証など)
こうした本人認証が求められる背景には、不正利用被害の深刻さがあります。一般社団法人日本クレジット協会「クレジットカード不正利用被害の集計結果について」によると、2025年通期のクレジットカード不正利用被害額は510.5億円でした。前年比8.0%減と減少に転じたものの、依然として500億円を超える高い水準が続いています。
この状況を受け、クレジット取引セキュリティ対策協議会が公表した「クレジットカード・セキュリティガイドライン【6.1版】」では、EC加盟店が実施すべき対策として、EMV 3-Dセキュア(3Dセキュア2.0)の原則導入が明記されています。
3Dセキュアの最新版「3Dセキュア2.0」は本人認証サービスの世界標準となっており、Visa・Mastercard®・JCB・American Express®などの国際ブランドが推奨しています。EC加盟店については、業界ガイドラインにより2025年3月末を期限として導入が原則義務化されており、すでに対応が求められる状況です。
3Dセキュアとセキュリティコード(CVV)の違い
セキュリティコード(CVV)とは、「Card Verification Value」の略で、クレジットカードの裏面にある3桁の数字のことです(American Express®は表面の4桁の数字)。カードが利用者の手元にあるかどうかを確認するために利用されます。
3Dセキュアとの共通点は、セキュリティ対策の一環として扱われていることです。セキュリティコードはカードの磁気ストライプに記録されていないためスキミング対策になり、3Dセキュアもスキミングでカード番号や有効期限を盗まれた場合に追加の本人認証が必要になるため、不正利用防止に役立ちます。不正利用の判定をするのがEC事業者ではなく、クレジットカード会社であることも共通点です。
一方で3Dセキュアと異なる点は、セキュリティコードは本人認証ではないということです。磁気ストライプには情報が入っていないものの、カードにはセキュリティコードの数字が書かれており、カードが盗まれたら簡単に悪用されてしまいます。また、フィッシング詐欺によりセキュリティコードが盗まれてしまう危険性もあります。
本人認証を行っていないと、クレジットカードの不正利用があった場合にチャージバックが発生し、損害を被るのはEC事業者です。セキュリティコードの入力は本人認証ではなく、旧バージョンの3Dセキュア1.0もサービスが終了しているためチャージバック補償の対象にはなりません。チャージバックのリスクに備えるためにも、3Dセキュア2.0の導入が求められます。
3Dセキュア2.0の仕組み
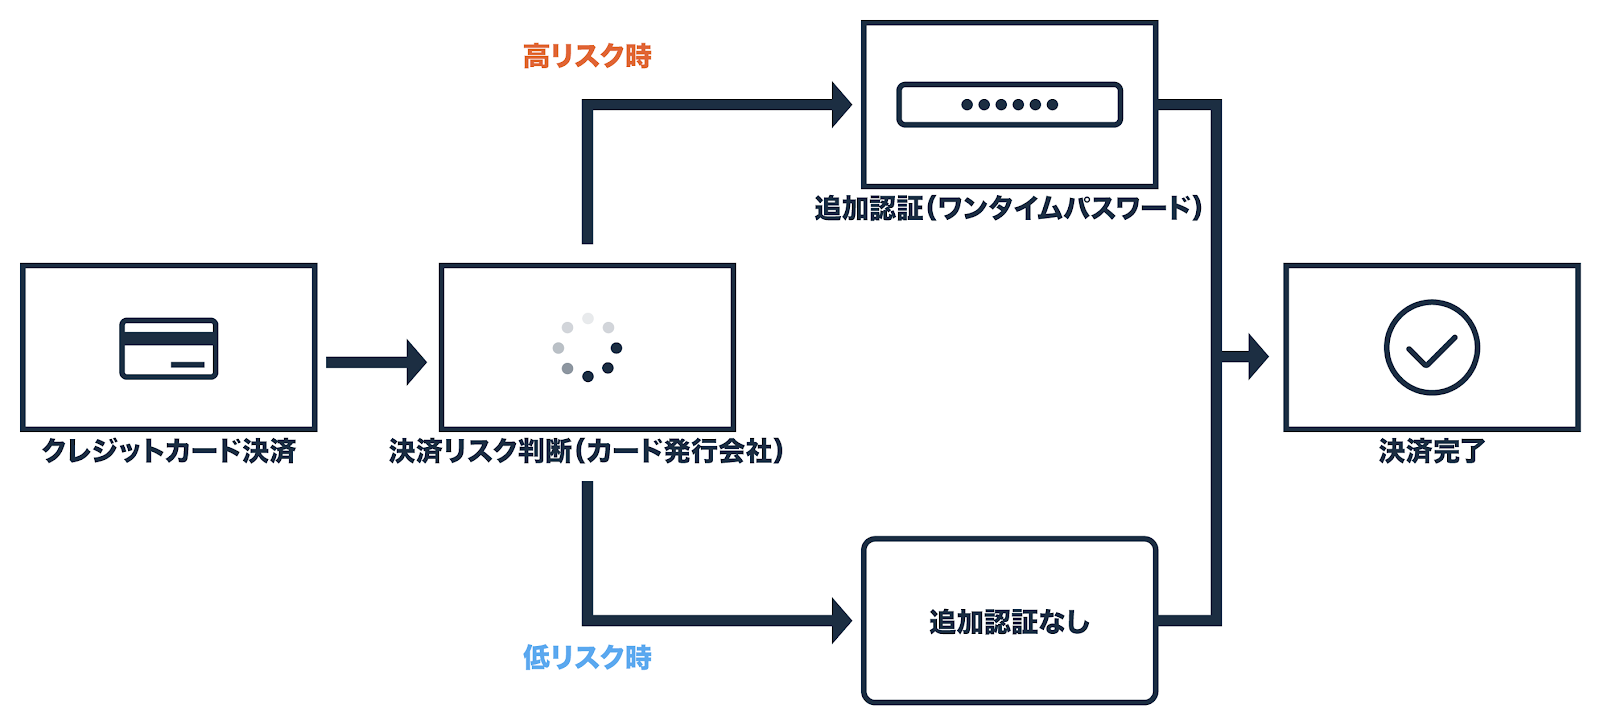
3Dセキュア2.0は、すべての決済に一律で認証を課す仕組みではありません。カード発行会社が、利用端末の情報や購買履歴、配送先情報といった取引情報をもとにリスクを判定し、不正の疑いが高い決済にのみ追加認証を求める「リスクベース認証」を採用しています。
そのため、利用者は決済のたびに認証操作を求められることはありません。加盟店側も、認証の手間による決済フローからの離脱を最小限に抑えられます。
3Dセキュア2.0と、旧バージョン3Dセキュア1.0の相違点は以下の通りです。
3Dセキュア2.0 | 3Dセキュア1.0(サービス終了) | |
本人認証の方法 | ・認証パスワードの入力 ・ワンタイムパスワードの入力 ・パーソナルメッセージの入力 ・生体認証 など | クレジットカードのIDとパスワードの入力 |
本人認証の対象 | 高リスクと判断されたインターネット上のクレジットカード決済のみ | インターネット上のすべてのクレジットカード決済 |
使用可能な国際ブランド | ・Visa ・Mastercard® ・JCB ・American Express® ・Diners Club ・UnionPay | ・Visa ・Mastercard® ・JCB ・American Express® |
3Dセキュア2.0の本人認証の方法は、ワンタイムパスワードや生体認証など、記憶しておく必要がないものもあり、スムーズに決済ができます。また、本人認証の対象がすべてのクレジットカード決済ではないことも特徴です。仕組みは、以下の図の通りです。
3Dセキュア2.0の利用条件
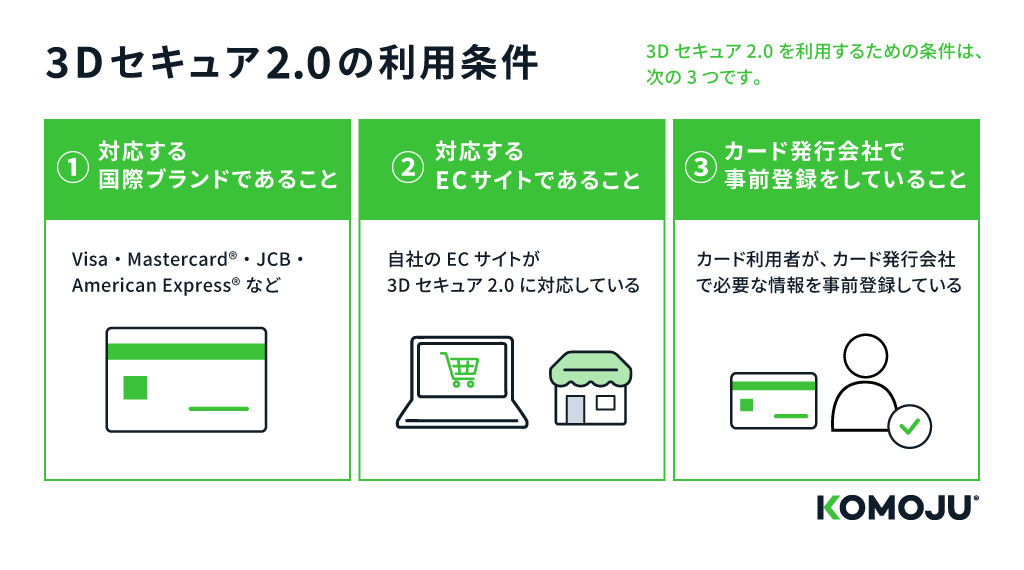
3Dセキュア2.0を利用するための条件は以下の3つです。
- 3Dセキュア2.0対応の国際ブランドであること(Visa・Mastercard®・JCB・American Express®など)
- 3Dセキュア2.0対応のECサイトであること
- カード利用者が、カード発行会社で必要な情報を事前登録していること
3Dセキュア2.0の「3D」とは、3つのドメイン(領域)という意味です。国際ブランド、EC加盟店管理会社とEC加盟店(EC事業者)、カード発行会社とカード会員の3つのドメインが連携して本人認証が行われます。そのため、3つのドメインすべてが3Dセキュア2.0に対応できていることが必要です。
3Dセキュア2.0に対応しているかどうか、公式ホームページや問い合わせなどでも確認しておきましょう。国際ブランドによって3Dセキュア2.0の名称は以下のように異なります。
- Visa(Visa Secure)
- Mastercard®(Mastercard® ID Check™)
- JCB(J/Secure™)
- American Express®(American Express SafeKey®)
- Diners Club(ProtectBuy®)
- UnionPay(UnionPay 3-D Secure)
EC事業者にとっての3Dセキュア2.0のメリット
3Dセキュア2.0を導入すると、EC事業者と顧客の両方にメリットがあります。代表的なメリットは以下の4つです。
- 不正利用の防止
- チャージバックのリスクの低減
- 安全性のアピール
- カゴ落ちの改善
一つずつ解説していきます。
不正利用の防止
3Dセキュア2.0を導入すると、なりすましなどのクレジットカード番号盗用被害を未然に防ぐことができます。
前述した通り、3Dセキュア2.0はワンタイムパスワードなどで本人認証を行うサービスです。クレジットカードに記載されている情報だけでは決済が行えないようになるため、決済の安全性が高まります。
チャージバックのリスクの低減
3Dセキュア2.0を導入すると、EC事業者がチャージバックの負担を行うリスクを低減できます。
チャージバックとは、クレジットカードの不正利用被害から利用者を守る制度のことです。利用者がカード会社へ異議申し立てを行うことで、不正利用された決済が取り消せます。
EC事業者が3Dセキュアなどの本人認証サービスを導入しない場合、不正利用のリスクを負うのはEC事業者です。利用者からチャージバックの申し入れがあると、クレジットカード会社からEC事業者への入金が取り消され、不正利用された分の売上が損失となります。
EC事業者が3Dセキュア2.0を導入し、本人認証が成立した取引であれば、なりすましによる不正利用のチャージバックはカード会社側の負担となります。ただし、認証が完了しなかった取引や、商品未着・品違いなど不正利用以外を理由とするチャージバックは対象外です。適用条件は国際ブランドの規定や加盟店契約によって異なるため、契約内容をご確認ください。
安全性のアピール
最新の3Dセキュア2.0が導入済みであることは、セキュリティ面に十分配慮している事業者だというメッセージにもなります。総務省「令和7年通信利用動向調査報告書(世帯編)」によると、クレジットカード決済は、ECショップで最もよく利用されている決済手段です。安全性を強化すれば、顧客により安心して商品を購入してもらえるでしょう。
カゴ落ちの改善
カゴ落ちとは、利用者がECサイトでカートに商品を入れたままサイトを離脱することです。決済は行われていないため、売上にはなりません。
カゴ落ちの原因として考えられるのが、決済の過程が複雑なことです。支払いに手間がかかると、途中でサイトを離脱してしまいます。しかし、3Dセキュア2.0は毎回追加認証が行われるわけではなく、リスクが高いと判断されたときのみ行われるのが特徴です。そのため、すべての決済で認証を求めていた3Dセキュア1.0と比べると、セキュリティを維持しつつもスムーズに決済ができ、カゴ落ちを抑えやすくなります。
3Dセキュア2.0の2つの導入方法
3Dセキュア2.0を導入する方法は、大きく2つに分かれます。自社で直接導入する方法と、決済代行会社を利用して導入する方法です。それぞれの特徴を確認していきましょう。
自社で直接導入する方法
自社で直接導入する場合は、カード会社や国際ブランドと個別に契約し、自社のシステムに3Dセキュア2.0の認証機能を直接組み込みます。認証の仕様や画面の設計を、自社の要件にあわせて細かく作り込める点が特徴です。
一方で、カード会社・国際ブランドごとに技術仕様が異なるため、それぞれに対応した開発と検証が必要になります。対応するブランドが増えるほど開発工数は積み上がり、導入までの期間も長くなりやすい点には注意しましょう。
決済代行会社を利用して導入する方法
決済代行会社を利用する場合は、決済代行会社が提供する決済システムを通じて3Dセキュア2.0に対応します。決済システムにあらかじめ3Dセキュア2.0が組み込まれているため、個別のカード会社・国際ブランドとの技術連携を自社で行う必要がありません。
開発工数を抑えながら、短期間で導入できる点が大きなメリットです。導入の流れは下記の通りです。
<決済代行会社を利用して導入する流れ>
1. 決済代行会社のサービスを比較・検討
2. 申込み・アカウント登録
3. 必要書類の提出・審査
4. 決済システムとの接続・本番環境へ切り替え
KOMOJUの場合、アカウントを登録したあと、必要書類をオンラインで提出するだけで申請が完了します。書類を郵送する必要はなく、申請内容に不足がなければ申請当日に審査が完了するケースもあります。
審査完了後は、ノーコード連携またはAPIなどの開発者向けオプションから自社に合った方法を選び、本番環境に接続可能です。
KOMOJUの導入ステップについて詳しくは、下記をご覧ください。
導入ステップ|決済代行のKOMOJU – KOMOJU
3Dセキュア2.0導入時の注意点
認証エラーによる決済離脱のリスク
リスクベース認証の対象となった決済では、利用者に追加認証の手間が発生します。ワンタイムパスワードの入力や生体認証など、通常の決済にはない操作が挟まるためです。
このとき認証画面でエラーが表示されたり、入力を誤ったりすると、そのまま購入をやめてしまう利用者も一定数存在します。導入にあたっては、認証が発生した場合でも利用者が迷わず操作を進められるよう、決済画面の案内文やエラー時の導線をあわせて設計しておくことが重要です。
導入・運用コストの発生
3Dセキュア2.0の導入には、システム連携のための初期費用や開発工数がかかります。また、運用を開始したあとも、認証処理そのものにかかる費用が発生します。
特に自社で直接導入する場合は、カード会社・国際ブランドごとに個別の技術連携が必要になるため、対応工数が大きくなりやすい点に注意しなければなりません。対応するブランドを増やすたびに、追加の開発が発生することもあります。
導入方法を検討する際は、初期費用だけでなく、運用開始後にかかる費用や社内の開発リソースまで含めて比較しましょう。
3Dセキュア2.0の利用手順(利用者向け)
実際に利用者がECサイトで決済する際の手順をご紹介します。
1. カード発行会社で事前登録
本人認証に必要な情報を登録しておきます。IDやパスワードの他、ワンタイムパスワードの送り先となる携帯電話番号やメールアドレスの登録も必要です。
2. 決済ページでクレジットカード情報の入力
ECサイトのショッピングで購入品を決めたら、決済ページに移ります。決済方法でクレジットカード決済を選択し、カード番号や有効期限、セキュリティコードなどを入力します。
3. 3Dセキュア2.0による本人認証
決済に高リスクがあると判断された場合、ワンタイムパスワードや生体認証など3Dセキュア2.0による追加認証を受けます。高リスクでなければ、追加認証はありません。これで、クレジットカード決済は完了です。
「3Dセキュア認証に失敗しました」と表示される主な原因
3Dセキュア2.0による本人認証では、正しい手順で操作していても「3Dセキュア認証に失敗しました」と表示され、決済が完了しないことがあります。主な原因として、以下の2つが挙げられます。
カード発行会社への登録が完了していない
3Dセキュアの事前登録を済ませていない場合、認証画面でエラーとなり決済が完了しません。登録が済んでいても、設定したパスワードに誤りがある場合は同様にエラーとなります。
3Dセキュア2.0による本人認証は、カード利用者がカード発行会社に必要な情報を登録していることが前提です。登録が済んでいなければ、カード発行会社側で本人であることを確認できないためです。
この場合は、利用者がカード発行会社の会員ページから登録状況を確認し、未登録であれば登録を済ませたうえで、あらためて決済を行う必要があります。
ワンタイムパスワードが届かない・入力を誤った
ワンタイムパスワードはSMSやメールで届くため、電波状況や迷惑メール設定などの受信環境に問題があると受け取れないことがあります。また、入力する桁数を間違えた場合や、有効期限が切れたあとに入力した場合もエラーとなります。
EC事業者側では、エラーが発生したときに再入力を促す表示や、別の認証手段への案内を出す導線を用意しておくと、決済の離脱防止につながります。
3Dセキュア2.0は「どう導入するか」で負担が変わる
3Dセキュア2.0は、なりすましによる不正利用を防ぎ、チャージバックの負担を軽減できる有効な仕組みです。一方で、自社で直接導入する場合は国際ブランドごとの個別対応が必要となり、コストと工数がかかります。
EC加盟店への導入はすでに原則義務化されているため、「導入するかどうか」ではなく「どう導入するか」が検討課題となっています。
「KOMOJU」の決済システムには、3Dセキュア2.0が組み込まれているため、個別のカード会社・国際ブランドとの技術連携は不要です。オンラインで申し込みが完結し、ノーコード連携も選べるため、開発リソースを最小限に抑えて対応できます。導入をお考えの事業者の方は、ぜひKOMOJUの利用をご検討ください。
3Dセキュアに関するよくあるご質問
3Dセキュアについて、EC事業者から寄せられることが多い質問をQ&A形式でまとめました。3Dセキュア導入を検討する際の参考にしてください。
Q1. 3Dセキュア2.0の導入は義務ですか?
A. 3Dセキュア2.0の導入は、原則として義務化されています。未対応のまま運用を続けると、カード会社側の方針によってクレジットカード決済自体を停止される可能性があります。
Q2. 3Dセキュア2.0の導入にはどれくらいのコストがかかりますか?
A. 3Dセキュア2.0の導入にかかるコストは、導入方法によって大きく変わります。自社でカード会社・国際ブランドと直接連携する場合は、ブランドごとの個別対応が必要になるため、初期費用と開発工数が大きくなる傾向があります。決済代行会社が提供する決済システムを利用する場合は、その決済システムにすでに3Dセキュア2.0が組み込まれているため、個別開発が不要になり、費用と工数を抑えることが可能です。
Q3. 3Dセキュアとセキュリティコード(CVV)は何が違いますか?
A. 3Dセキュアとセキュリティコード(CVV)は、確認している内容が異なります。セキュリティコードはカードが手元にあるかどうかを確かめる所持確認であるのに対し、3Dセキュアはパスワードや生体認証などによる本人認証です。セキュリティコードのみで運用している場合、不正利用が起きたときのチャージバックの負担はEC事業者側に残ります。
【この記事の監修者】
鍛廣和紀
株式会社KOMOJU(旧:DEGICA)・COO(最高執行責任者)
複数の企業でプログラマとして勤務した後、2014年に決済サービス「KOMOJU」の初期開発メンバーの一人としてKOMOJUに入社。その後、SRE・セキュリティ担当VPやプロダクト担当VPとしてKOMOJUの初期の成長に貢献。現在はCOO(最高執行責任者)としてKOMOJUの運営全体を統括している。
この記事はKOMOJUが提供しています。
KOMOJU(コモジュ)は個人から世界的大企業まで様々な事業者が利用している日本の決済プラットフォームです。