この記事はKOMOJUが提供しています。
KOMOJU(コモジュ)は個人から世界的大企業まで様々な事業者が利用している日本の決済プラットフォームです。
クレジットカード決済を導入するEC事業者には、カード情報の「非保持化」または「PCI DSS準拠」のいずれかへの対応が求められます。しかし、「非保持化とPCI DSSは何が違うのか」「自社の決済フローがどちらに当てはまるのか判断できない」と悩む担当者も少なくありません。どちらに対応すべきかは事業者が任意に選べるものではなく、自社の決済フローがカード情報を通過させる型かどうかで自動的に決まります。
本記事では、非保持化が求められる背景や実現する方法、対応しない場合のリスク、対応するためのステップを解説します。
<この記事でわかること>
・リダイレクト(リンク)型とJavaScript(トークン)型という非保持化の2つの実現方法
・加盟店契約の解除や情報漏洩時の損害賠償など、非保持化に対応しない場合に生じるリスク
・自社の決済フローを確認し、非保持化に対応した決済代行会社を選定するためのステップ
クレジットカード情報の非保持化とは?
クレジットカード情報の非保持化とは、事業者が保有する機器・ネットワークにおいて、「カード番号」「有効期限」「セキュリティコード」などのカード情報を「保存」「処理」「通過」しない状態にすることです。カード情報を扱う工程そのものを自社の外に出す、という考え方にもとづいています。
非保持化が成立するには、次の3つの条件をすべて満たす必要があります。
<非保持化が成立する3つの条件>
- 非保存:カード情報を自社のサーバー・端末・データベースに保存しない
- 非処理:自社のシステム内でカード情報を加工・認証などの処理に使わない
- 非通過:決済処理の過程でカード情報が自社のサーバー・ネットワークを経由しない
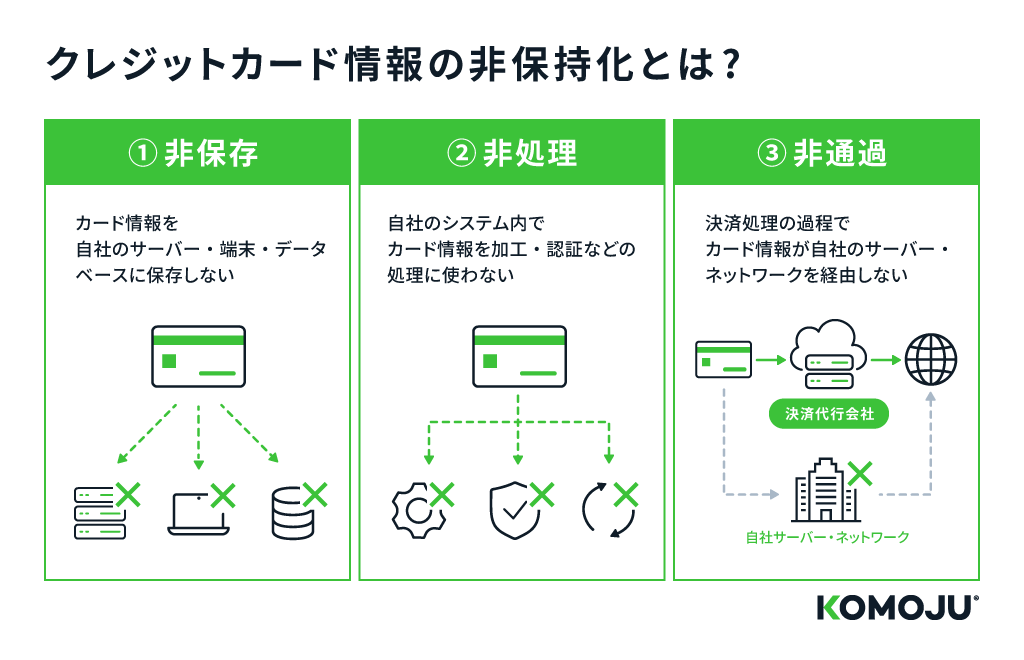
3つのうち1つでも欠ければ、非保持化は成立しません。特に見落とされやすいのが「非通過」で、決済処理の過程で自社サーバーをカード情報が一度でも通過すれば、保存していなくても「保持」に該当します。
非保持化を実現するには、決済代行会社など外部の仕組みを利用し、自社の機器・ネットワークにカード情報を一切取り込まない設計にする必要があります。
非保持化が求められる背景
非保持化がEC事業者に求められる背景には、キャッシュレス決済の拡大に伴うセキュリティリスクの高まりと、法制度による義務化という2つの流れがあります。カード決済の利用額が伸びるほど、不正利用による被害の規模も大きくなるためです。ここでは、それぞれの背景を確認します。
クレジットカード不正利用被害の増加
キャッシュレス決済の普及により、クレジットカードは日本の決済インフラの中心的な存在になっています。経済産業省の「2025年のキャッシュレス決済比率を算出しました」によると、2025年のキャッシュレス決済比率は58.0%で、そのうちクレジットカードは82.7%(134.6兆円)を占めています。
利用が拡大する一方で、不正利用の被害も高い水準が続いているのが現状です。一般社団法人日本クレジット協会の「クレジットカード不正利用被害の発生状況」によると、クレジットカードの不正利用被害額は2023年以降500億円台で推移しており、2024年には555.0億円と過去最高を記録しました。2025年は510.5億円と前年から減少したものの、被害額の絶対水準は依然として高いままです。
改正割賦販売法による対応義務化
2018年6月に施行された改正割賦販売法により、クレジットカードを取り扱う加盟店には、カード情報の「非保持化」または「PCI DSS準拠」のいずれかへの対応が義務付けられました。PCI DSS(Payment Card Industry Data Security Standard)とは、国際カードブランド各社が共同で策定した、カード情報を安全に取り扱うための国際的なセキュリティ基準です。
この対応指針を具体化したのが、一般社団法人日本クレジット協会が公表している「クレジットカード・セキュリティガイドライン」です。加盟店がとるべきセキュリティ対策の実務指針として位置付けられており、内容は定期的に改訂されています。
EC事業者にとって、非保持化への対応は法制度にもとづく義務です。新たにECサイトを立ち上げる場合も、すでにECサイトを運営している場合も、いずれかへの対応が必要になります。
▶︎あわせて読みたい:PCI DSSとは?準拠のメリットや認証取得の方法をわかりやすく解説
「非保持」と「非通過」の違い
「非保持」と「非通過」は混同されやすい言葉ですが、指している範囲が異なります。
■「非保持」と「非通過」の違い
用語 | 意味 | 条件 |
非保持 | カード情報を保存していない状態 | 非保存のみ |
非通過 | カード情報が自社のサーバー・ネットワークを一切経由しない状態 | 非保存・非処理・非通過のすべて |
「非保持」は「非保持化」を指す略称として使われることも多い言葉ですが、言葉どおり厳密に捉えると、カード情報を保存していないというだけの状態を指します。ただし、決済処理の過程でカード情報が自社のサーバー・ネットワークを一度でも通過・処理していれば、保存していなくても「保持」に該当し、非保持化の要件は満たされません。
一方、「非通過」は、カード情報が自社のサーバーやネットワークを一切経由しない状態のことです。非通過を実現できれば、保存も処理も物理的に発生しないため、非保持化の3条件をまとめて満たせます。
つまり、カード情報を自社に通過させない決済方式を選ぶことが、非保持化実現の近道といえます。
通過型はPCI DSS準拠が必須、非通過型なら非保持化で対応
自社がPCI DSS準拠と非保持化のどちらに対応すべきかは、決済フローが通過型か非通過型かによって次のように決まります。
■決済フローの型と必要な対応
決済フローの型 | カード情報の流れ | 必要な対応 |
通過型 | 自社のサーバー・ネットワークを経由する | PCI DSS準拠 |
非通過型 | 自社のサーバー・ネットワークを経由しない | 非保持化 |
通過型を採用する場合はPCI DSS準拠が必須
決済処理の過程で一度でも自社のサーバー・ネットワークをカード情報が通過する通過型の場合、非保持化は成立しません。この場合は、国際的なセキュリティ基準であるPCI DSSへの準拠が必須となります。
PCI DSSは12の要件と数百におよぶ要求事項で構成されており、ネットワーク構成の見直しやアクセス制御、脆弱性管理、ログの監査など幅広い対策が求められます。準拠している状態を維持するには、定期的な脆弱性スキャンや審査への対応も必要です。
対応には相応のコストと時間がかかるため、自社でPCI DSSに準拠するのではなく、非通過型を選んで非保持化で対応する事業者が多くなっています。特に、社内に専任のセキュリティ担当者を置きにくい中小規模のEC事業者にとっては、非保持化のほうが現実的な選択肢といえます。
非通過型を採用すればPCI DSS準拠は不要
自社の決済フローで、カード情報が自社サーバーを一切通過しない非通過型を採用できれば、非保持化の3条件(非保存・非処理・非通過)がまとめて満たされます。この場合、PCI DSS準拠は不要です。
非保持化とPCI DSS準拠は、事業者が任意に選べるものではありません。決済フローの型によって、どちらが必要になるかが自動的に決まります。「コストがかかるからPCI DSS準拠は避けたい」と考えても、通過型のまま運用していればPCI DSS準拠が必要です。
逆にいえば、決済フローそのものを非通過型に切り替えれば、PCI DSS準拠にかかる負担を回避できます。自社が現在どちらの型でカード決済を処理しているかを把握することが、対応方針を決める出発点になります。
非保持化を実現する2つの方法

非保持化を実現するには、非通過型の決済方式を導入する必要があります。具体的な実装方法としては、主に次の2つがあります。
■非保持化を実現する2つの決済方式
方式 | 仕組み | 特徴 |
リダイレクト(リンク)型 | 決済代行会社の決済画面へ遷移し、そこでカード情報を入力してもらう | 実装はシンプルだが、購入体験が途切れる |
JavaScript(トークン)型 | 自社サイト上で入力されたカード情報を決済代行会社へ直接送信し、トークンを受け取る | 購入体験を維持できるが、実装・運用がやや複雑 |
リダイレクト(リンク)型
リダイレクト(リンク)型とは、決済のタイミングで決済代行会社の決済画面へ遷移させ、そこで購入者にカード情報を入力してもらう方式です。
カード情報の入力から決済処理までが決済代行会社の環境で完結するため、カード情報は加盟店のサイト・サーバーを通りません。自社側で高度なセキュリティ実装を行わなくても、シンプルに非保持化を実現できる点がメリットです。
一方で、決済時に別画面へ遷移するため、購入体験が途切れる点は利用者にとってのデメリットとなります。遷移先の画面デザインが自社サイトと大きく異なると、購入者が不安を感じてカゴ落ちにつながる場合もあります。決済画面のデザインをどこまでカスタマイズできるかは決済代行会社によって差があるため、導入前に確認することが大切です。
JavaScript(トークン)型
JavaScript(トークン)型とは、加盟店サイト上で入力されたカード情報を決済代行会社へ直接送信し、代わりに意味を持たない文字列である「トークン」を受け取る方式です。
購入者が入力したカード情報は、加盟店のサーバーを経由せずに決済代行会社へ送信されます。加盟店が受け取るのはトークンのみのため、自社のサーバーにカード情報は残りません。見た目は自社サイト内で決済が完結するため、購入体験を維持しやすい点がメリットです。
一方で、JavaScriptの組み込みやトークンの受け渡し処理が必要になり、実装や運用の要件がリダイレクト型よりやや複雑になる傾向があります。導入を検討する際は、自社の開発体制に加えて、決済代行会社が提供するSDKやドキュメントが充実しているかも併せて確認することが大切です。
▶︎あわせて読みたい:トークン決済とは? クレジットカード情報を保持せず決済可能に
非保持化に対応しない場合のリスク
非保持化への対応をしない場合、事業者には主に次の2つのリスクが生じます。いずれも事業の継続に関わるため、先送りの代償は小さくありません。
加盟店契約の解除
非保持化への非対応について、法律上の直接的な罰則規定は設けられていません。ただし、カード会社から必要な対策を講じるよう指導を受け、改善が見られない場合は、加盟店契約を解除される可能性があります。
加盟店契約が解除されると、クレジットカード決済そのものが利用停止となり、売上の減少につながります。また、一度契約を解除されると、他のカード会社や決済代行会社と新たに契約する際の審査でも不利に働く場合があるため、非保持化への対応は必須です。
情報漏洩時の損害賠償
カード情報を自社で保持している状態で情報漏洩が発生すると、事業者は多額の費用負担を求められる可能性があります。カードの再発行手数料や不正利用分の賠償、被害を受けた顧客への損害賠償金などが主な内訳です。
これらに加えて、原因を特定するための調査費用や、サイトの停止・改修にかかる費用も発生します。顧客数が多い事業者ほど被害額は大きくなり、企業としての信用失墜にもつながります。
非通過型の決済方式を採用していれば、そもそも自社にカード情報が存在しません。カード情報の漏洩リスク自体を抱えずに済む点が、非保持化のメリットといえます。
EC事業者が非保持化に対応するためのステップ
非保持化に対応するには、次の2ステップで自社の決済フローを見直す必要があります。順序を踏まえて進めることで、対応の抜け漏れを防げます。
1. 自社の決済フローが通過型か非通過型かを確認する
最初のステップは、現在の決済フローでカード情報が自社のサーバー・ネットワークを通過しているかどうかを確認することです。
既存のシステムでカード情報を保存・処理していないつもりでも、決済処理の途中で通過している場合は「保持」に該当します。決済処理の流れを、入力フォームの設置場所やデータの送信先まで含めて洗い出す必要があります。
自社だけで判断が難しい場合は、ECサイトの構築を依頼した制作会社や、現在契約している決済代行会社に、採用している決済方式が通過型か非通過型かを確認するのが確実です。
2. 非保持化に対応した決済代行会社を選定する
通過型であることが判明した場合や、これから新たに決済を導入する場合は、非保持化に対応した決済代行会社を選定します。具体的には、リダイレクト(リンク)型やJavaScript(トークン)型といった非通過型の決済方式を提供しているかを確認します。
併せて、初期費用・月額費用・決済手数料といったコスト面や、対応している決済手段の種類、導入時のサポート体制も比較したいポイントです。
新規でECサイトを始める場合は、最初から非保持化に対応した決済代行会社を選んでおけば、後から決済フローを改修する追加対応が不要になります。
非保持化を実現して安全な決済環境を整えよう
非保持化とは、事業者がカード情報を「保存」「処理」「通過」しない状態にすることです。2018年6月に施行された改正割賦販売法により、クレジットカードを取り扱う加盟店には、非保持化またはPCI DSS準拠のいずれかへの対応が義務付けられています。自社でPCI DSSに準拠するには相応のコストと時間がかかるため、非保持化をするなら、決済代行会社の仕組みを活用するのが現実的な選択肢です。
「KOMOJU」なら、メールで支払いページを送るリンク型決済を含む、非保持化に対応した決済方式を導入できます。株式会社KOMOJUは「プライバシーマーク」の認証を取得済みで、国際基準の「ISO/IEC 27001」と「PCI DSS」にも完全準拠しているため、セキュリティ面でも安心です。非保持化をご検討の事業者の方は、KOMOJUの利用をご検討ください。
非保持化に関するよくあるご質問
非保持化について、EC事業者から寄せられることが多い質問をQ&A形式でまとめました。対応方針を検討する際の参考にしてください。
Q1. クレジットカードの非保持化とはなんですか?
A. クレジットカードの非保持化とは、事業者が保有する機器・ネットワークにおいて、カード番号・有効期限・セキュリティコードなどのカード情報を「保存」「処理」「通過」しない状態にすることです。カード情報を自社に一切取り込まず、決済代行会社側で決済処理を完結させる仕組みです。3つの条件のうち1つでも満たさない場合は「保持」に該当します。
Q2. クレジットカードの非保持化に対応しない場合の罰則はありますか?
A. クレジットカードの非保持化に対応しない場合でも、法律上の直接的な罰則規定はありません。ただし、カード会社から必要な対策を講じるよう指導を受け、改善が見られない場合は、加盟店契約を解除されるリスクがあります。加盟店契約を解除されると、クレジットカード決済が利用停止となり、売上の減少にもつながります。
Q3. クレジットカードの非保持化に対応するにはどのような方法がありますか?
A. クレジットカードの非保持化に対応する方法は2つあります。1つは、決済のタイミングで決済代行会社の決済画面へ遷移させるリダイレクト(リンク)型です。もう1つは、加盟店サイト上で入力されたカード情報を決済代行会社へ直接送信し、代わりに「トークン」を受け取るJavaScript(トークン)型です。いずれも自社にカード情報を通過させない非通過型の決済方式のため、非保持化の3条件をまとめて満たせます。